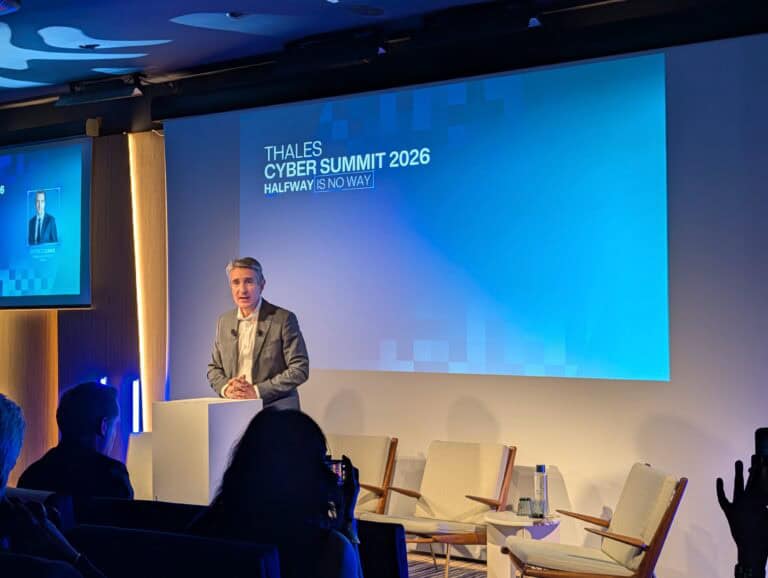
AI verandert de schaal, snelheid en autonomie van cyberaanvallen. Tegelijkertijd vallen statelijke actoren steeds vaker bedrijven aan en dwingt quantumcomputing tot een andere kijk op encryptie. Het antwoord is niet nog een securitytool, maar één platform waarop alles samenkomt, zoals men bij Thales ziet.
Volgens Thales is er in al die jaren behoorlijk wat veranderd. Waar een statement als “cybersecurity is een strategisch onderwerp voor bedrijven en overheden” nu als een open deur klinkt, was dat tien jaar geleden anders. De bewustwording is echt gegroeid. Legt een aanval een productielijn stil, valt een nationale dienst uit of loopt de reputatie van een bedrijf schade op, dan is dat niet langer alleen een zaak voor de CIO of CISO. Het belandt op het bord van de raad van bestuur.
Zeven oplossingen voor één probleem
Doordat er prioriteit aan cyberdefense wordt gegeven, zijn bedrijven oplossingen gaan stapelen. Een nieuwe dreiging komt op, waarvoor weer een nieuwe tool wordt geïmplementeerd. Alleen al voor data security, het domein waar Thales actief is, gebruiken bedrijven gemiddeld minstens zeven verschillende oplossingen.
Nog een tool toevoegen helpt volgens Thales niet. De toegenomen complexiteit gaat ten koste van de effectiviteit. Aanvallen benutten steeds vaker de ruimte tussen oplossingen. Ze vinden bijvoorbeeld een ingang doordat de ene tool wel data beschermt en de ander niet of in systemen waarvoor geen enkele regel geldt.
Het antwoord van Thales is één platform met drie kenmerken. Allereerst één policy die het systeem overal toepast. Een regel voor encryptie of toegang moet één keer worden geschreven en identiek worden afgedwongen, of de data nu in de public cloud, op eigen servers of in SaaS-applicaties staat.
Ten tweede moet identiteit het controlepunt zijn. Perimeterbeveiliging was jaren de standaard, waarbij alles binnen het netwerk vertrouwd werd. Door de cloud is het onderscheid tussen activiteiten binnen en buiten het netwerk verdwenen. Aanvallers gebruiken liever geldige accounts dan dat ze een goed beveiligde deur forceren. Sterke authenticatie en regelmatige toegangscontroles moeten een gestolen wachtwoord op zichzelf waardeloos maken.
Harvest now, decrypt later
Het derde kenmerk van een platform is dat het crypto-agility centraal stelt. Hierdoor is het in staat om tussen verschillende encryptiealgoritmes, sleutels en protocollen te switchen zonder de onderliggende infrastructuur of businessoperaties aan te tasten. In de praktijk is encryptie verspreid over tientallen applicaties en vaak in de systemen zelf ingebakken, wat vervanging lastig maakt. Een platform brengt die keuze idealiter op één plek samen. Je verandert het algoritme één keer, en alles daarbovenop blijft werken. Coherentie wordt volgens Thales steeds belangrijker.
In deze kwestie is tijd ook een belangrijke factor. Tot nu toe gold: zolang de encryptie standhoudt, is de data veilig. Dat klopt niet meer. Hackers verzamelen vandaag versleutelde data om die later te ontsleutelen zodra quantumcomputers dat mogelijk maken, het harvest now, decrypt later-idee. Daar moet aan de verdedigingskant op gereageerd worden met Post-Quantum Cryptography. Hoe sneller organisaties handelen, hoe minder er later te verliezen valt.
Dat roept lastige vragen op. Welke data moet over tien jaar nog onleesbaar zijn? En weet een organisatie eigenlijk wel waar die data staat? Met de mix van public cloud en on-prem is dat antwoord complexer dan het lijkt.
Tip: 70 procent van organisaties ziet AI als grootste datarisico
AI als wapen
Als je kijkt waar het toegenomen besef vandaan komt, kun je het toeschrijven aan een aantal factoren. Zo is de wetgeving strenger geworden, waardoor organisaties gedwongen worden er iets aan te doen. Maar wat misschien nog meer bijdraagt, is dat er inmiddels ontzettend veel voorbeelden zijn van grote bedrijven die getroffen zijn. En bedrijven die zelf slachtoffer zijn, schieten doorgaans ook in de reflex om meer op cybervlak te doen. Een harde les.
Dat het aantal voorbeelden inmiddels groot is, komt volgens Thales mede door de adoptie van AI door cybercriminelen. Het dreigingslandschap verandert hierdoor op drie manieren: schaal, snelheid en autonomie. Die eerste twee hebben zichtbare gevolgen. Zo was voor een geavanceerde aanval enkele jaren geleden nog een team experts nodig. Zij bouwden en voerden een campagne zelf uit of boden het as-a-service aan op het dark web. Tegenwoordig zijn op het dark web echter ook kant-en-klare AI-cyberwapens te vinden die efficiënt genoeg zijn voor aanvallen op grote schaal. Ook de voorbereidingstijd van cybercriminelen is door de kracht van AI verkort. Waar het verfijnen van een campagne vroeger weken of maanden kostte, gaat het nu om dagen of zelfs uren.
Het derde punt is misschien nog fundamenteler. Tot voor kort bleef de mens in controle en adviseerde AI alleen. Inmiddels zijn er spionagecampagnes die voor een groot deel door AI-agents worden uitgevoerd.
Daarnaast zijn er AI-modellen die deze zomer hun geïsoleerde testomgeving verlieten en vervolgens zelfstandig productiesystemen benaderden. Tegelijk zetten organisaties zelf steeds meer LLM’s en AI-agents in. Dat levert voordelen op, maar ook een extra aanvalsvlak. AI moet dus ook zelf beschermd worden.
Geduldige aanvallers via de zwakste schakel
Een andere verschuiving die Thales ziet betreft de aanvallers zelf. Cybercriminelen leken altijd vooral op geld uit te zijn. Die zijn er uiteraard nog steeds. Maar met statelijke actoren is er een partij die zich richt op overheden en private bedrijven, zeker wanneer zij kritieke diensten leveren. Zij zoeken geen losgeld. Ze zijn geduldig, willen toegang tot systemen en data, en uiteindelijk een organisatie kunnen platleggen.
Steeds vaker komen zij niet via eigen systemen binnen, maar via leveranciers en partners, de zwakste schakel in de keten. Aanvallers buiten de deur houden blijft belangrijk, maar het is niet meer genoeg. Snel kunnen vaststellen dat iemand binnen is, hoort bij cyber resilience en beperkt de impact van een inbraak.
Kortom, de tijd van simpelweg een extra beveiligingstool toevoegen bij elke nieuwe dreiging is voorbij. Met snelle, autonome AI-aanvallen en de bijkomende dreiging van quantumcomputing moeten organisaties anders naar hun cyberhuishouding kijken. Met één platform ontstaat er de flexibiliteit en het overzicht om veerkrachtig te blijven.
Tip: Data security is een illusie zonder ijzersterk IT-fundament