Skip to content
Techzine Nederland
  • Home
  • Topartikelen
  • Topics
    • Analytics
    • Applications
    • Collaboration
    • Data Management
    • Devices
    • Devops
    • Infrastructure
    • Privacy & Compliance
    • Security
  • Insights
    • Alle Insights
    • Agentic AI
    • Analytics
    • Cloud ERP
    • Data Fabrics
    • Generatieve AI
    • IT in Retail
    • NIS2
    • RSAC 2025 Conference
    • Security Platforms
    • SentinelOne
  • Meer
    • Word een partner
    • Over ons
    • Contact opnemen
    • Algemene voorwaarden
    • Privacyverklaring
  • Techzine Global
  • Techzine Nederland
  • Techzine België
  • Techzine TV
  • ICTMagazine Nederland
  • ICTMagazine België
Techzine Nieuws Security Meer dan 5.000 GitLab-instances nog steeds kwetsbaar voor account-overname
2min Security

Meer dan 5.000 GitLab-instances nog steeds kwetsbaar voor account-overname

Floris Hulshoff Pol25 januari 2024 10:2025 januari 2024
Meer dan 5.000 GitLab-instances nog steeds kwetsbaar voor account-overname

5.379 GitLab-instances lopen nog steeds gevaar. Deze instances kunnen worden getroffen door de recent ontdekte kwetsbaarheid van GitLab-accounts. ShadowServer-onderzoek laat zien dat accounts nog steeds over te nemen zijn.

Onlangs werd GitLab getroffen door de kritieke kwetsbaarheid CVE-2023-7028. GitLab heeft dit inmiddels met een patch verholpen. Het onderzoek van ShadowServer laat echter zien dat veel gebruikers deze patch nog niet hebben geïnstalleerd. Deze gebruikers zijn onder meer kwetsbaar voor supply chain-aanvallen, het openbaar maken van bedrijfseigen code, het lekken van API-keys en andere kwaadaardige activiteiten.

De meeste kwetsbare instances bevinden zich in de VS, in totaal 964, gevolgd door Duitsland (730), Rusland (721), China (503), Frankrijk (298), het VK (122), India (117) en Canada (99). Tot vandaag zijn echter nog geen specifieke inbreuken gemeld.
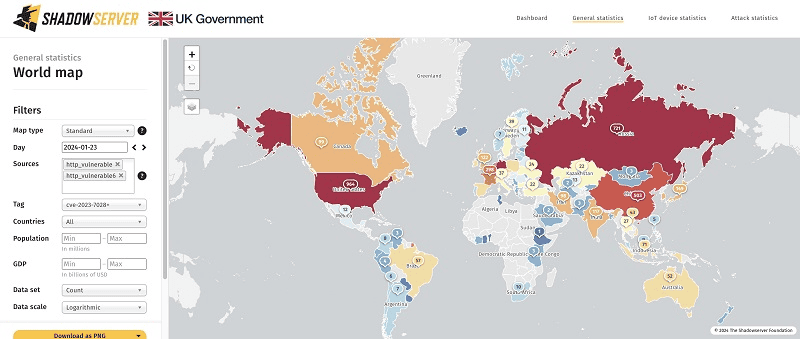
Een schermafbeelding van een website met een kaart van de wereld.

Eigenschappen CVE-2023-7028

Deze kwetsbaarheid voor GitLab-instances maakt het aanvallers mogelijk een zogeheten zero-click aanval uit te voeren om de controle over instances te kunnen overnemen.

Deze kwetsbaarheid stelt hackers in staat wachtwoordreset-e-mails te versturen voor een aangevallen GitLab-account naar een door henzelf gecontroleerd e-mailadres. Op deze manier kunnen zij dan het wachtwoord veranderen en het account overnemen. Wanneer echter 2FA is ingeschakeld, is dit onmogelijk.

Fixes al langer uitgebracht

Het probleem doet zich voor in de GitLab Community- en Enterprise Edition-versie 16.1 voor 16.1.5, versie 16.2 voor 16.2.8, versie 16.3 voor 16.3.6, versie 16.4 voor 16.4.4, versie 16.5 voor 16.5.6, versie 16.6 voor 16.6.4 en versie 16.7 voor 16.7.2.

Twee weken geleden zijn patches uitgebracht voor versies 16.7.2, 16.5.6 en 16.6.4, en ook backporting patches voor versies16.1.6, 16.2.9 en 16.3.7.

GitLab roept bedrijven op na het doorvoeren van de updates toch hun systemen te checken op mogelijke veranderingen in hun ontwikkelomgeving, inclusief broncode en mogelijk aangepaste bestanden.

Lees ook: GitLab-accounts zijn door kwetsbaarheid over te nemen, patch beschikbaar

Tags:

account takeover / fixes / GitLab / Instances / kwetsbaarheid / Onderzoek / Shadowserver

"*" geeft vereiste velden aan

Dit veld is bedoeld voor validatiedoeleinden en moet niet worden gewijzigd.

Blijf op de hoogte, abonneer!

Nieuwsbrieven*

Gerelateerd

Duizenden GitLab-servers nog steeds niet gepatcht tegen kritieke lekken

GitLab dicht kritiek lek dat code-uitvoering mogelijk maakt

GitLab pakt account takeover-kwetsbaarheid aan

GitLab-accounts zijn door kwetsbaarheid over te nemen, patch beschikbaar

Keuze van de redactie

Hoe de waarde van werk door AI verandert

In de aanloop naar het Dell Technologies Forum in NBC Nieuwegein op 8...

Nvidia-CEO Jensen Huang stapt op: wat betekent dit?

Sinds 1993 stond Jensen Huang aan het roer van Nvidia, het door hem e...

Met IPO in het vizier onthult Anthropic Claude Fable en Mythos 5.2

Een waardering van Anthropic bij beursgang die het record van SpaceX ...

Post-Quantum Cryptography is een zorg van vandaag

Organisaties moeten nu al nagaan welke data over vijf of tien jaar no...

Techzine.tv

Why enterprises are choosing HPE for private cloud AI

Why enterprises are choosing HPE for private cloud AI

OutSystems CEO on ODC, agentic AI and token economics

OutSystems CEO on ODC, agentic AI and token economics

Why enterprises are running VMs on Kubernetes with Portworx

Why enterprises are running VMs on Kubernetes with Portworx

Why hyperscalers run containers in VMs: VKS deep dive

Why hyperscalers run containers in VMs: VKS deep dive

Lees meer over Security

“Eerst schieten, dan pas vragen stellen”: security in AI-tijdperk
Topartikel

“Eerst schieten, dan pas vragen stellen”: security in AI-tijdperk

De gemiddelde tijd tussen het eerste contact en de daadwerkelijke breach van een domein is de afgelopen jaren...

Sander Almekinders 11 november 2026
99 procent vindt AI-agents waar ze niet verwacht worden

99 procent vindt AI-agents waar ze niet verwacht worden

Bedrijven vinden agents waar ze helemaal niet hoorden te zitten. Dat viel ook te verwachten, want agentic AI ...

Erik van Klinken 14 uren geleden
Post-Quantum Cryptography is een zorg van vandaag
Topartikel

Post-Quantum Cryptography is een zorg van vandaag

Organisaties moeten nu al nagaan welke data over vijf of tien jaar nog gevoelig is. Dit om klaar te zijn voor...

Berry Zwets 12 november 2026
Onderhoud, denkfouten en een bug uit juli haalden Microsoft 365 een dag offline

Onderhoud, denkfouten en een bug uit juli haalden Microsoft 365 een dag offline

Zelden duurt een storing van clouddiensten langer dan enkele uren. Ook komt het niet vaak voor dat het merend...

Erik van Klinken 13 uren geleden

Expert aan het woord

Zonder realtime controle over autonome AI-agents is effectieve AI-governance onmogelijk

Zonder realtime controle over autonome AI-agents is effectieve AI-governance onmogelijk

Het klinkt als iets uit een film: AI-agents die uit hun testomgeving ...

Hoe fysieke beveiliging onderdeel wordt van het IT-bedrijfsmodel

Hoe fysieke beveiliging onderdeel wordt van het IT-bedrijfsmodel

Fysieke beveiliging en IT zijn al jaren technologisch met elkaar verb...

Cybersecurity in transformatie: hoe Nederlandse organisaties zich voorbereiden op AI-gedreven dreigingen

Het cybersecuritylandschap verandert snel. Nederlandse organisaties v...

‘In een veranderende wereld wordt digitale soevereiniteit steeds belangrijker’

Steeds meer zorginstellingen kiezen voor de verwerking en opslag van ...

Tech calendar

Benelux Cyber Summit

24 November 2026 Amsterdam

Celosphere 2026

2 December 2026 Munich

Whitepapers

Virtualisatiestrategie voor de toekomst: Blijven, wachten of bewegen?

Virtualisatiestrategie voor de toekomst: Blijven, wachten of bewegen?

De overname van VMware door Broadcom heeft geleid tot aanzienlijke ve...

Waarom moderne DCIM-tools onmisbaar zijn in het AI-tijdperk

Waarom moderne DCIM-tools onmisbaar zijn in het AI-tijdperk

De hogere eisen van AI-datacenters rond stroom, koeling en infrastruc...

Hoe AI de balans binnen cybersecurity herdefinieert

De integratie van AI in cybersecurity heeft geleid tot een nieuwe dyn...

Grip op de documentketen: De stap naar een slim en beheersbaar proces

Bij veel middelgrote organisaties functioneren de losse systemen in d...

Techzine.nl

Techzine richt zich op IT-professionals en zakelijke decision makers door het publiceren van het laatste IT-nieuws en achtergrondverhalen. Het doel is om IT-professionals kennis te laten maken met nieuwe innovatieve producten en diensten, maar ook om diepgaande informatie te bieden om te helpen producten en diensten beter te begrijpen.

Follow us

Twitter
LinkedIn
YouTube

© 2026 Dolphin Publications B.V.
Alle rechten voorbehouden.

Techzine Service

  • Word een partner
  • Adverteren
  • Over ons
  • Contact
  • Algemene voorwaarden
  • Privacyverklaring