Wat gebeurt er als de stroom uitvalt, systemen worden gegijzeld en de directie cybersecurity nog altijd als een technisch ICT-probleem beschouwt? Met die keiharde realiteit confronteert voormalig MIVD-directeur Pieter Cobelens het Nederlandse bedrijfsleven. Tijdens het Dell Technologies Forum te Nieuwegein op 8 december is hij een van de prominente sprekers. Hieronder alvast een voorproefje van de thema’s die de oud-generaal-majoor aan de kaak stelt.
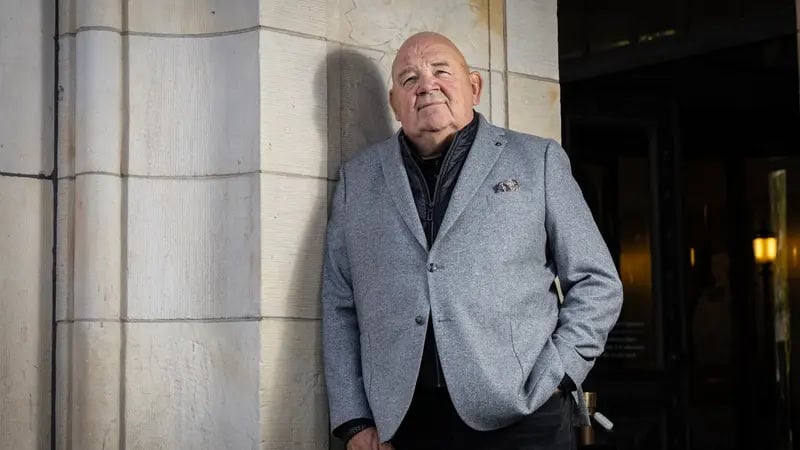
Wie Pieter Cobelens spreekt over digitale weerbaarheid, merkt al snel dat hij weinig opheeft met vage theorieën of gelikte marketingpraatjes. De oud-militair en voormalig Directeur Operaties van Defensie schuwt de confrontatie niet. Waar bestuurders van oudsher gewend zijn om risico’s af te wegen, blijft IT in de praktijk te vaak een ondergeschoven kindje. Cobelens ziet dat veel directieleden ICT nog altijd beschouwen als een bèta-probleem dat ze gemakkelijk over de schutting kunnen kieperen bij de CIO of de CISO.
Geen ondersteuning, maar de ruggengraat
Volgens Cobelens ontbreekt in veel directiekamers het fundamentele besef dat ICT geen ondersteunende afdeling meer is, maar een integraal onderdeel van de primaire bedrijfsvoering. “Als de stroom uitgaat en er is geen ICT meer, dan ligt negentig procent van de bedrijven finaal plat,” waarschuwt hij nuchter. Toch wordt er aan de bestuurstafel laconiek over gedaan. Zelfs de komst van strengere regelgeving zoals de NIS2-richtlijn brengt volgens hem een risico met zich mee: het plichtmatig afvinken van lijstjes met een Jantje-van-Leiden om boetes te ontlopen, terwijl de werkelijke weerbaarheid nauwelijks toeneemt.
Echte weerbaarheid draait om discipline en de menselijke factor. Cobelens benadrukt dat meer dan de helft van alle ellende simpelweg wordt veroorzaakt door menselijk handelen. Cobelens wijst erop dat naar schatting tachtig procent van het Nederlandse personeel wordt aangenomen zonder dat er ooit een achtergrondonderzoek aan te pas komt. Bovendien ontbreekt het aan strikte procedures bij vertrekkend personeel en blijven basale software-updates liggen.
Die laksheid zet de achterdeur wagenwijd open, waarbij hij vooral wijst op thuiswerkplekken. Wie wil binnendringen bij de kroonjuwelen van de Nederlandse technologie, hoeft volgens Cobelens niet eens de zwaarbeveiligde bedrijfspoort aan te vallen. “De achilleshiel van Nederland is wifi thuis. Als ik wil inbreken bij ASML, dan doe ik dat via de privé-wifi van de medewerkers van dat bedrijf.”
Handen omhoog als het misgaat
Mocht een organisatie desondanks worden getroffen door gijzelsoftware of een gerichte aanval, dan verergert de paniekreactie vaak de situatie. Waar men in het leger continu traint tot protocollen een automatisme zijn, slaan medewerkers in het bedrijfsleven aan het improviseren. Cobelens hekelt het gedrag waarbij mensen in blinde paniek op knoppen gaan drukken of kabels lostrekken, waardoor het probleem alleen maar groter wordt en cruciaal forensisch bewijs verloren gaat.
De militaire les die elke directie direct kan overnemen, is volgens hem ontwapenend simpel: zorg dat er duidelijke gedragsregels zijn. “Je moet een briefje aan de computer hangen: als dat en dat gebeurt, handen omhoog en gil dat de CIO moet komen.” Niet zelf uitvogelen dus, maar van de systemen afblijven en direct de juiste specialisten inschakelen. Daarnaast pleit hij voor continue evaluatie door externe toetsingsteams, vergelijkbaar met de Tactical Evaluations binnen de NAVO. Hij adviseert organisaties om periodiek een onafhankelijk team de hele operatie te laten doorzagen om fouten op te sporen voordat kwaadwillenden toeslaan.
Nationale cloud en de kwantumklok
Tot slot hamert Cobelens op twee technologische vraagstukken die organisaties vandaag al moeten oppakken. Allereerst het belang van data-soevereiniteit. Zolang data bij buitenlandse partijen staat, valt die onder wetgeving zoals de Amerikaanse Cloud Act en kan inzage worden afgedwongen. Hij pleit daarom onverminderd voor een nationale cloud onder eigen recht.
Het tweede acute gevaar is de komst van de kwantumcomputer, een race waarin de VS, China én Nederland voorop lopen. Zodra die operationeel is, wordt hedendaagse encryptie in één klap gekraakt. Wie pas in actie komt als die machines draaien, is te laat. “Dan slaat de kalf-is-verdronken situatie toe. Dat hoeft niet, want die bescherming is al te verkrijgen. Als je maar één ding onthoudt: post-kwantum cybersecurity en ga er meteen achteraan.”
Tijdens het Dell Technologies Forum in NBC Nieuwegein op 8 december verzorgt Pieter Cobelens de sessie Cyber Resilience, Leadership and Navigating Risk in a Changing World. Daarin deelt hij zijn ongezouten visie op leiderschap, risicomanagement en operationele veerkracht. Deelname aan het evenement is voor IT-professionals en leiders kosteloos.