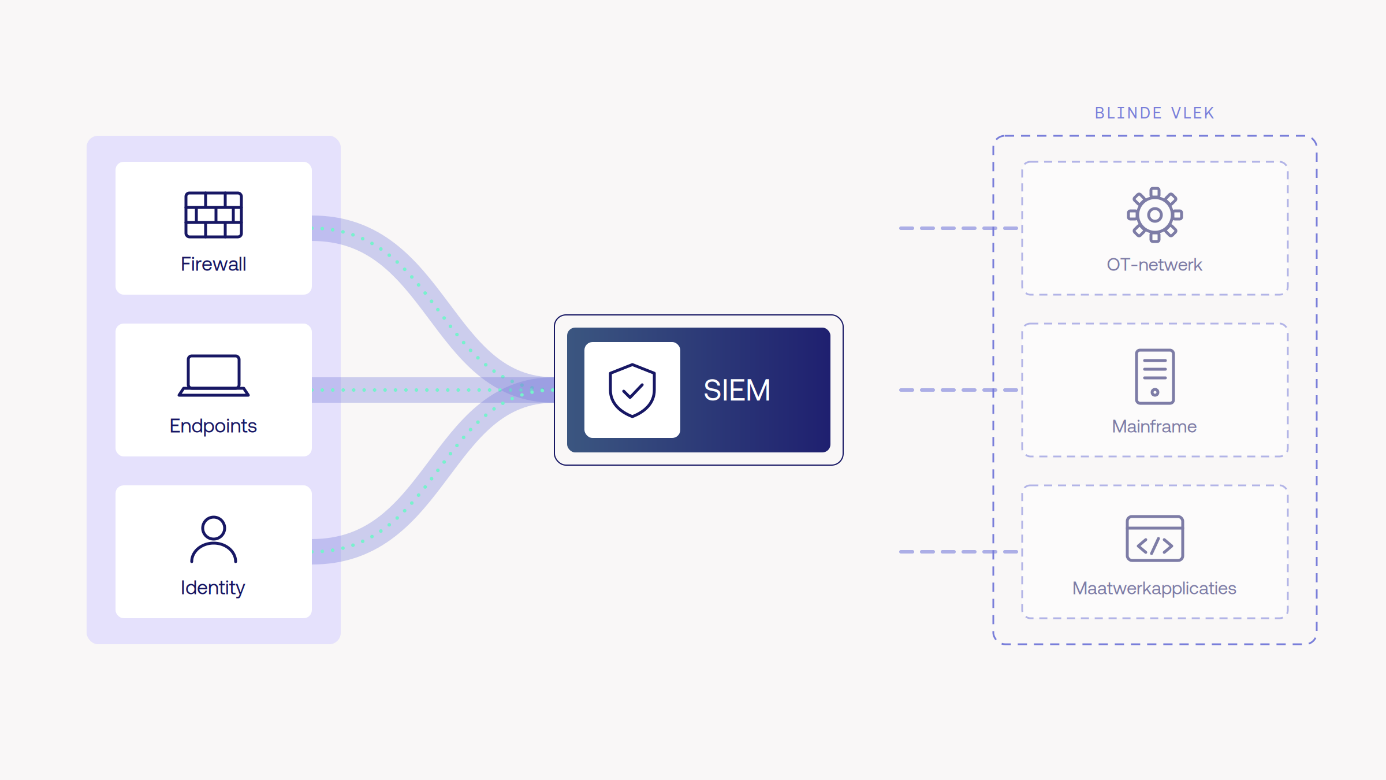
In september spraken we op de Gartner Security & Risk Management Summit met tientallen CISO’s, uit uiteenlopende sectoren en met heel verschillende stacks. Toch kwam in bijna elk gesprek hetzelfde probleem terug: de bronnen die het moeilijkst te ontsluiten zijn, zijn vaak de bronnen die het zwaarst wegen in een aanval. OT-netwerken, mainframes en applicaties die intern zijn gebouwd staan zelden goed aangesloten op de SIEM. Terwijl de rest van de omgeving wordt gemoderniseerd, blijft dat gat openstaan, en het groeit.
Waarom de moeilijkste bronnen ook de belangrijkste zijn
OT-netwerken draaien op protocollen die decennia geleden zijn ontworpen, zonder rekening te houden met moderne agents of logging. Mainframes produceren telemetrie in formaten die veel SIEM’s niet native lezen. Beide draaien vaak processen die niet mogen uitvallen, en beide staan bekend als omgevingen waar operationele teams huiverig zijn om iets aan te raken. Daardoor blijven de systemen die het langst meelopen, en dus aantrekkelijk zijn voor een aanvaller op zoek naar een ingang, het minst zichtbaar voor het SOC.
“Wat we bij klanten en op de Gartner-vloer terugzien, is dat OT en mainframes structureel worden overgeslagen bij het opzetten van detectie. Niet omdat teams het risico niet kennen, maar omdat er geen kant-en-klare weg is om de telemetrie eruit te krijgen en bruikbaar te maken. Zodra die weg er wel is, verschuift het gesprek meteen naar dekking in plaats van naar excuses.”
Yusuf Öztürk, CTO van VirtualMetric
Verzamelen is nog geen zicht
Een verbinding met een OT-netwerk of een mainframe opzetten is één probleem. De data bruikbaar maken is een ander probleem, en daar lopen veel projecten op vast. Legacy telemetrie komt zelden binnen in een formaat dat aansluit op het schema van de rest van de omgeving: eigen veldnamen, eigen tijdnotatie, een eigen manier om een host of proces te identificeren. Zonder normalisatie levert die data vooral volume en een hogere rekening op, want veel SIEM’s rekenen per gigabyte, ongeacht of een veld ooit door een detectieregel wordt gelezen.
Hier maakt een achtergrond in infrastructuurmonitoring het verschil: weten hoe een legacy systeem telemetrie produceert, voordat je bedenkt hoe je die normaliseert. Daarom begint SIEM-kosten verlagen bij deze bronnen met het structureren van de data, en pas daarna met filteren.
Ook bij bronnen die al jaren keurig zijn aangesloten, zoals firewalls, endpoints en identity logs, is normalisatie de voorwaarde om verantwoord te reduceren: een veld weglaten kan pas als je weet wat het over alle bronnen heen betekent. Voor legacy systemen begint dat gesprek alleen een stap eerder, bij het structureren van de data zelf, voordat er iets te reduceren valt.
“Een CISO die vraagt of we OT-data kunnen aansluiten, vraagt eigenlijk twee dingen tegelijk: kunnen jullie erbij, en kunnen jullie het daarna betaalbaar houden. Dat zijn voor ons geen twee losse stappen. Onze wortels liggen in infrastructuurmonitoring, dus we kennen deze protocollen al voordat het een securityprobleem wordt, en normaliseren is waar reductie en dekking samenkomen.”
Jimmy Wind, CEO van VirtualMetric
Zelfgebouwde applicaties hebben hetzelfde probleem, in het klein
Maatwerkapplicaties zitten aan de andere kant van dezelfde uitdaging. Ontwikkelaars bouwen voor functionaliteit en loggen wat handig is tijdens het debuggen: een regel tekst, een stack trace, soms een JSON-object zonder vaste structuur. Elke applicatie doet dat op zijn eigen manier, en een nieuwe release kan het weer veranderen. Voor een SOC betekent dat een continue stroom van bronnen die technisch zijn aangesloten, maar die geen enkele detectieregel kan lezen omdat er geen consistent schema achter zit.
VirtualMetric, een Nederlands bedrijf met wortels in infrastructuurmonitoring, bouwt de laag die dit soort bronnen normaliseert voordat ze bij de SIEM aankomen, van OT-securityplatforms als Nozomi en Claroty tot ongestructureerde applicatielogs.
De vraag die het verschil maakt
Securitygesprekken gaan vaak over de bronnen die al zijn aangesloten. Meer over de werkelijke dekking zegt de vraag welke bron je nooit hebt aangesloten omdat het te lastig leek, en wat daar onopgemerkt blijft. Voor veel organisaties is het antwoord het OT-netwerk, het mainframe, of de applicatie die drie jaar geleden intern is gebouwd en sindsdien niemand heeft aangeraakt.