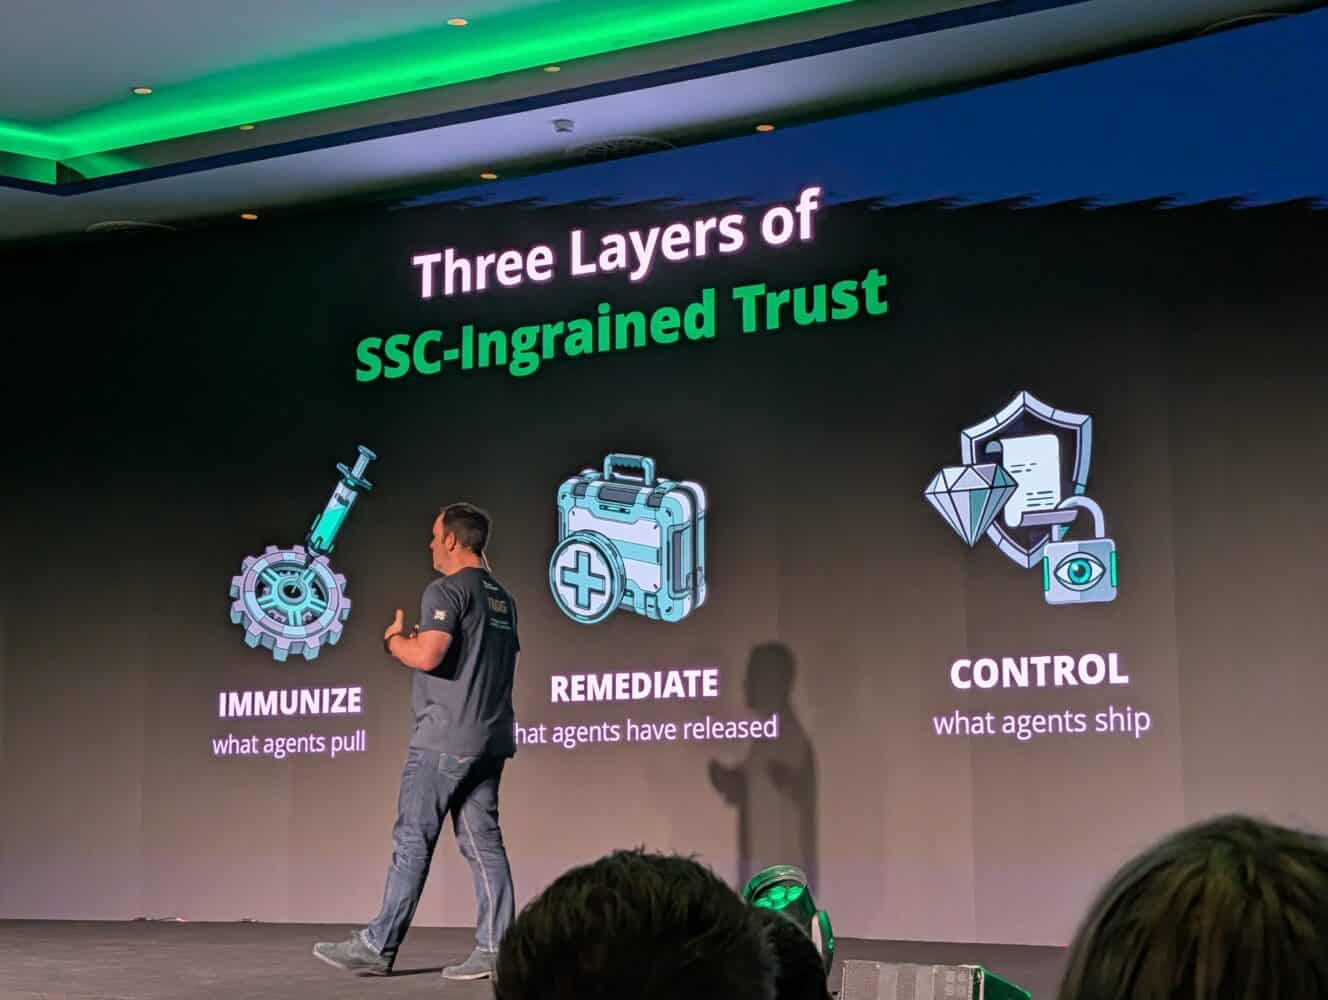
Om AI-agents in de Software Supply Chain (SSC) onder controle te houden, bouwt JFrog drie lagen in zijn platform. Het gaat om afscherming van wat agents binnenhalen (Immunize), automatische remediatie van wat agents releasen (Remediate) en wat agents verschepen (Control). JFrog ziet dat vertrouwen echt de grens bepaalt van wat organisaties met AI kunnen bouwen.
Snelheid is niet langer het probleem bij softwareontwikkeling. Wat ’s ochtends wordt beschreven, kan ’s middags als demo klaarstaan. Toch zit er een plafond op die ontwikkeling, en wel vertrouwen. Auditors vragen wat agents binnenhalen, klanten willen weten wat er in een build zit en toezichthouders stellen inmiddels eisen.
Controlemomenten in de softwareketen zijn gebouwd rond mensen. Denk aan een maandelijks patchvenster, een collega die een pull request beoordeelt of een auditor die elk kwartaal langskomt. JFrog wil daarom niet expliciet extra controles toevoegen, maar vertrouwen in de keten zelf verankeren. Dat doet het met de drie lagen bovenop de SSC-tooling.
Agents zoeken hun eigen weg
De eerste laag draait om wat agents binnenhalen. Agents produceren niet alleen meer binaries, ze consumeren er ook enorme hoeveelheden van. Daarbij gaat het steeds vaker om nieuwe soorten assets. Denk aan skills, MCP-tools, context, memory, lokale modellen en agentstrategieën. JFrog ondersteunt die al als versiebeheerde packages in Artifactory. Maar ze als configuratiebestanden behandelen is een vergissing, ziet JFrog, omdat ze de output van de software direct beïnvloeden.
Een voorbeeld daarvan is een populaire set React-skills, die in meer dan 200 GitHub-repositories terechtkwam. Een LLM werd gebruikt om 47 agent skills te genereren voor React-ontwikkeling. De AI verzon een niet-bestaand npm-package. Niemand controleerde de gegenereerde instructies op het bestaan van dit package. Vervolgens werd deze meer dan 200 keer geforkt op GitHub en zelfs vertaald naar het Japans. Wanneer een ontwikkelaar de AI-agent de skill liet uitvoeren, probeerde die automatisch een commando te draaien. Een kwaadwillende kon die naam registreren om kwaadaardige code direct op de computers van ontwikkelaars uit te voeren. Zover kwam het niet, maar theoretisch was het wel een groot gevaar. De aanvalstechniek kreeg de naam slopsquatting.
Een ander incident wist daadwerkelijk in de praktijk succesvol te zijn: PromptMink. Een door Noord-Korea gesteunde campagne verspreidde zo’n zestig kwaadaardige npm- en Python-skills, die zo goed gedocumenteerd waren dat coding agents ze verkozen boven alternatieven. Een model voegde zelfstandig besmette dependencies toe aan een open-source crypto-tradingproject. De malware stal vervolgens bestanden, API-sleutels en cryptowallets en installeerde SSH-backdoors op de pc’s van ontwikkelaars. Ze werden in april ontdekt, maar zijn terug te voeren tot september vorig jaar.
JFrog wil dat oplossen met de laag rond de agent. Die bouwt voort op JFrog Fly, de agentic binary repository die vorig jaar werd gepresenteerd en sindsdien in het platform is opgenomen. De controle is niet adviserend maar deterministisch en via policies afgedwongen: de agent mag alleen artifacts uit Artifactory halen. Artifactory laat op zijn beurt via JFrog Curation alleen assets van internet toe die door de curation-policies komen. Het doel is uiteindelijk om alle agent-harnesses te ondersteunen.
Patchen gaat sneller dan toepassen
De tweede laag laat zich het best omschrijven als remediatie. AI-modellen vinden kwetsbaarheden op grote schaal en patches volgen snel. Er zitten soms slechts enkele uren tussen de ontdekking van een kwetsbaarheid en een exploit in het wild. Maar patches toepassen blijft achter. In open-sourceprojecten worden dagelijks kwetsbaarheden gevonden, waarvan niet ze niet allemaal met een release of fix worden opgelost. Log4Shell is daar een goed voorbeeld van. De fix bestaat sinds 2021, maar er zijn nog steeds kwetsbare versies van Log4J in gebruik in bedrijfsomgevingen. Een belangrijke oorzaak is volgens JFrog een tussenliggende dependency die naar een oude versie verwijst en buiten de controle van de ontwikkelaar valt.
JFrog pakt dat aan met een speciale laag hiervoor. Vraagt een build een kwetsbaar component op, dan levert Artifactory automatisch de gerepareerde versie. Geen tickets, geen pull requests: opnieuw bouwen volstaat. Een aanpassing op één centrale plek geldt voor iedereen. Organisaties deden bij Log4Shell vaak precies hetzelfde, toen ze de kwetsbare onderdelen handmatig verwijderden en het origineel overschreven. Met JFrog Advanced Security kunnen teams daarnaast prioriteren op basis van de vraag of een zero-day daadwerkelijk bereikbaar is in productie. Het doel is zero-days binnen minuten te bestrijden, niet binnen weken.
Continue compliance
De derde laag gaat over controle. Agents doen veel waarvoor ze toestemming hebben, omdat ze beloond worden voor succes. Bedrijven gaan dan ook mogelijk agents terugschroeven vanwege gebrekkige governance, wat nadelige gevolgen kan hebben. Ook kunnen er grote storingen optreden doordat een agent een release naar productie brengt zonder de juiste documentatie en controles.
Tegelijk worden de regels strenger en verschillen ze per regio. JFrog wil daarom af van compliance als momentopname aan het begin van een kwartaal. Dat werkt volgens het bedrijf niet bij de snelheid waarmee organisaties nu software releasen. Daarvoor komt continue compliance in de plaats, waarbij elke release op elk moment aantoonbaar voldoet aan de regelgeving.
Hiervoor bouwt JFrog voort op AppTrust, dat release-artifacts, ondertekend bewijsmateriaal en governance-policies combineert. Hierin zitten al functies voor bijvoorbeeld DORA en AI-gestuurde policies. Nu komt daar Policy as Code bij, zodat organisaties altijd klaar zijn voor een audit.
Interessant hierin is de metadata van de agentsessies. Een traditionele SBOM vermeldt alleen de packages in een release. Welke instructies een agent kreeg, welke beslissingen hij nam, welke skills en MCP-tools hij gebruikte en welke LLM de code schreef, gaan verloren. Dit kan nadelig zijn bij een verbod op het gebruik van een LLM voor het genereren van code. Hoe weet je welke releases met de specifieke LLM zijn gemaakt? Fly legt die sessiemetadata vast. JFrog maakt die bruikbaar in policies. Denk aan een regel die managergoedkeuring vereist als een release invloed heeft op betalingen of die controleert of een verplichte organisatie-skill is gebruikt.
Dit alles moet er uiteindelijk toe leiden dat bedrijven niet alleen sneller software kunnen bouwen, maar dat er ook genoeg vertrouwen is om volgende stappen te zetten in development met AI-agents.
Tip: JFrog AI Security spoort Shadow AI op endpoints van developers op