Het kabinet prijst het Nederlandse grondstation voor de QKD-satelliet EAGLE-1, maar zet quantum key distribution (QKD) zelf niet in voor de eigen beveiliging. De techniek belooft een sleuteluitwisseling die ook een quantumcomputer niet kan kraken, maar voldoet volgens het kabinet nog niet aan de veiligheidseisen. De bouwers van QKD erkennen zelf ook dat hun technologie nog leunt op tussenstations die je moet vertrouwen, op klassieke authenticatie en op verbindingen van hooguit enkele honderden kilometers.
“QKD wordt in relatie tot informatiebeveiliging bij de Rijksoverheid op dit moment niet ingezet”, staat in de Rijksbrede Quantumstrategie die het kabinet op 5 oktober presenteerde. Over het grondstation voor EAGLE-1, volgens SES en ESA de eerste Europese satelliet voor quantum key distribution, is het kabinet in hetzelfde document juist lovend. Dat station “positioneert Nederland in de voorhoede” en is “een belangrijke opstap naar grootschalige implementatie”.
Beide uitspraken grijpen terug op dezelfde dreiging: de quantumcomputer. De sleuteluitwisseling in vrijwel alle versleutelde verbindingen leunt op asymmetrische cryptografie zoals RSA en Diffie-Hellman, en een voldoende krachtige quantumcomputer kan die breken. De rijksstrategie verwacht zo’n computer tussen 2029 en 2035. Verkeer dat nu wordt onderschept en opgeslagen, kan tegen die tijd worden ontsleuteld.
Daar zijn twee antwoorden op. Het eerste is post-quantumcryptografie (PQC). Ondanks de naam is dat gewone wiskunde: PQC vervangt de kwetsbare algoritmen door rekenproblemen waarvan niet bekend is hoe een quantumcomputer ze snel oplost. NIST standaardiseerde de eerste PQC-algoritmen in 2024, en ze draaien als software op bestaande systemen.
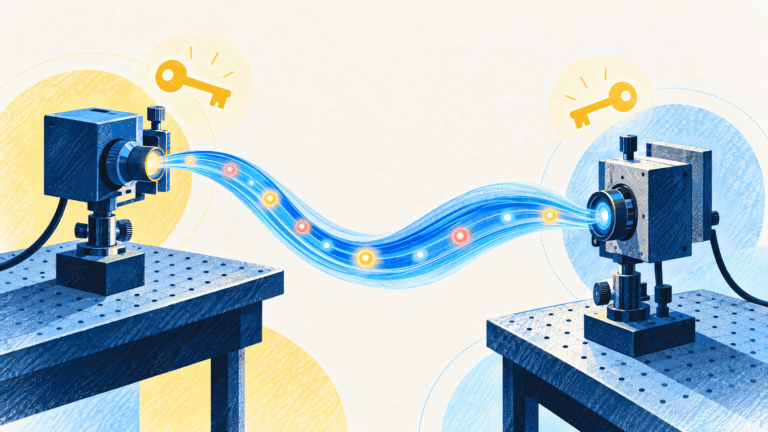
Het tweede antwoord is quantum key distribution (QKD). Dat hoort bij quantumcommunicatie, een ander onderdeel van quantumtechnologie dan de quantumcomputer. Waar PQC op wiskunde leunt, beschermt QKD de sleutel met natuurkunde. De sleutel wordt opgebouwd uit losse fotonen, over glasvezel of door de lucht, en een afluisteraar verstoort die fotonen op een manier die je kunt meten. In theorie is die veiligheid dus niet afhankelijk van de rekenkracht van een aanvaller, maar QKD vraagt wel om eigen hardware en een eigen verbinding. Het Quantum Communication Fieldlab Rotterdam vatte het verschil samen als “een moeilijkere puzzel” tegenover “een zegel dat laat zien wanneer het verbroken is”.
Het kabinet kiest voor de eerste route. Aan de tweede werken bedrijven en kennisinstellingen in Zuid-Holland. Tijdens de International Quantum Press Tour, die de provincie eind oktober samen met Rotterdam, Den Haag, Delft en Leiden organiseerde, lieten zij zien waar QKD nu staat.
Aanvulling, geen vervanging
Geen van de bouwers presenteert QKD als vervanging van bestaande versleuteling. Arthur Dallau, CEO van INSPIR8ION, het bedrijf dat het Rotterdamse fieldlab beheert, is van mening dat in bepaalde situaties beide nodig zijn. “Ik snap dat PQC voor securitymensen nu de meest voor de hand liggende manier is om een nieuwe beveiligingslaag aan te brengen,” zegt hij. “Maar de overheid heeft veel hoog gerubriceerde informatie, denk aan de inlichtingendiensten of Defensie. Daar heb je beide nodig.”
Marc Hulzebos, innovatiemanager bij Eurofiber, een van de partners in het fieldlab, legt de nadruk iets anders. QKD kan volgens hem wel degelijk zonder PQC, maar niet zonder het klassieke netwerk en de klassieke encryptie eromheen. QKD levert in zijn woorden een gewone symmetrische sleutel, alleen dan gemaakt op basis van quantumprincipes. Die sleutel gaat via een key management system naar de bestaande encryptieapparatuur. “Je moet QKD vooral zien als een halffabrikaat van een goed encryptieproduct,” zegt hij. “Wie denkt dat het met alleen QKD wel goed zit, vergist zich. Je moet je hele encryptie en je dataverkeer beoordelen.”
Tegen sommige dingen helpt QKD bovendien helemaal niet, benadrukt Hulzebos. Een achterdeur die openstaat of een wachtwoord op een Post-it aan een beeldscherm los je er niet mee op. Over de rolverdeling tussen de twee technieken verschillen de bouwers wel van mening. De presentatie van het fieldlab zette PQC voorop: ‘PQC overal. QKD alleen op de verbindingen waar het meeste op het spel staat.’ SES, de Luxemburgse satellietoperator met een vestiging in Den Haag, draait het precies om. Gabriele Riccardi, Optical Systems Engineer bij het bedrijf, noemt QKD het fundament van de dienst die SES wil bieden, met PQC als extra laag erbovenop.
Afstand vraagt tussenstations
Hoe ze de lagen ook stapelen, geen van de bouwers vertrouwt op QKD alleen. Dat heeft te maken met drie zaken: afstand, authenticatie en de praktische inzet. De eerste reden dat QKD niet op zichzelf staand ingezet wordt, is afstand. Fotonen gaan in glasvezel onderweg verloren, en een quantumsignaal laat zich niet versterken zoals een gewoon optisch signaal, omdat een versterker het daarvoor zou moeten meten. Bij zo’n meting verandert de quantumtoestand van het foton, en is de oorspronkelijke informatie verloren. Het is dezelfde eigenschap die een afluisteraar verraadt. Een QKD-verbinding over glasvezel strekt volgens het fieldlab daardoor op dit moment maximaal over zo’n honderd kilometer. Wie verder wil, moet de sleutel stap voor stap doorgeven via tussenstations. Zo’n station heeft de sleutel even in handen. Het heet daarom een trusted node: een knooppunt dat je moet vertrouwen en fysiek moet beveiligen.
Juist die tussenstations zijn een bezwaar van veiligheidsdiensten. Volgens de Amerikaanse NSA vormen ze een risico van binnenuit, en de Rijksbrede Quantumstrategie noemt “de beperkte mogelijkheid om end-to-end-beveiliging te realiseren” als inherente beperking van QKD. De bouwers die tijdens de tour aan het woord kwamen, kiezen elk een andere route om met dat probleem om te gaan.
Het Rotterdamse fieldlab haalt het vertrouwen weg uit het middelpunt van het netwerk. Het werkt met measurement-device-independent QKD (MDI-QKD) van het Delftse Falqon Systems (voorheen Q*Bird). Daarbij sturen de eindpunten hun fotonen naar een meetstation in het midden. Dat station voert alleen een gezamenlijke meting uit en meldt de eindpunten of die is geslaagd, waarna de eindpunten over dezelfde sleutel beschikken. De eerste installatie in het testlab bestaat uit vier eindpunten, bedoeld voor klantlocaties, rond een centraal knooppunt in het datacenter van Eurofiber. “Het centrale knooppunt is een untrusted node,” zegt Hulzebos. “Het heeft op geen enkel moment een sleutel of data.”
Afstand overbruggen
Ook die opzet blijft gebonden aan afstand. Eurofiber rekent met zo’n honderd kilometer tussen elk eindpunt en het centrale knooppunt, legt Hulzebos uit, zodat twee klantlocaties tot ongeveer tweehonderd kilometer van elkaar kunnen liggen. Voor langere verbindingen bestaat bovendien een praktische grens. In lange glasvezelverbindingen zit om de 80 tot 120 kilometer een regeneratiepunt, waar het licht wordt opgevangen en opnieuw verstuurd. Dat opvangen is in feite een meting, en die overleeft een quantumsignaal niet. Bij zo’n regeneratiepunt houdt een QKD-verbinding dus op. De systemen zijn daardoor beperkt door de afstand tussen klantlocaties, zegt Hulzebos. In Rotterdam speelt dat volgens hem nauwelijks, omdat de locaties in de regio dicht genoeg bij elkaar liggen.
SES overbrugt grote afstanden met een satelliet. Het bedrijf werkt met prepare-and-measure-QKD, volgens Riccardi de meest volwassen variant. De satelliet stuurt qubits naar elk optisch grondstation en bouwt met elk station afzonderlijk een sleutel op. Daarna zorgt de satelliet ervoor dat twee stations, bijvoorbeeld in Amsterdam en Sydney, over dezelfde sleutel beschikken. Ook in die opzet zijn vertrouwde knooppunten nodig: op SES’ eigen schema staat “Trusted Node” bij de gebruikerslocaties die aan beide kanten per glasvezel aan een grondstation hangen.
Quantumrepeater
Wat zowel bij glasvezel als bij de satelliet ontbreekt, is een tussenstation dat quantumverbindingen over grotere afstand kan doorgeven. “Er bestaat nog niet zoiets als een quantumrepeater,” zegt Hulzebos. “Daar wordt wel aan gewerkt, maar het is nog niet beschikbaar.” Met zo’n repeater zou geen enkel tussenstation de sleutel nog in handen krijgen.
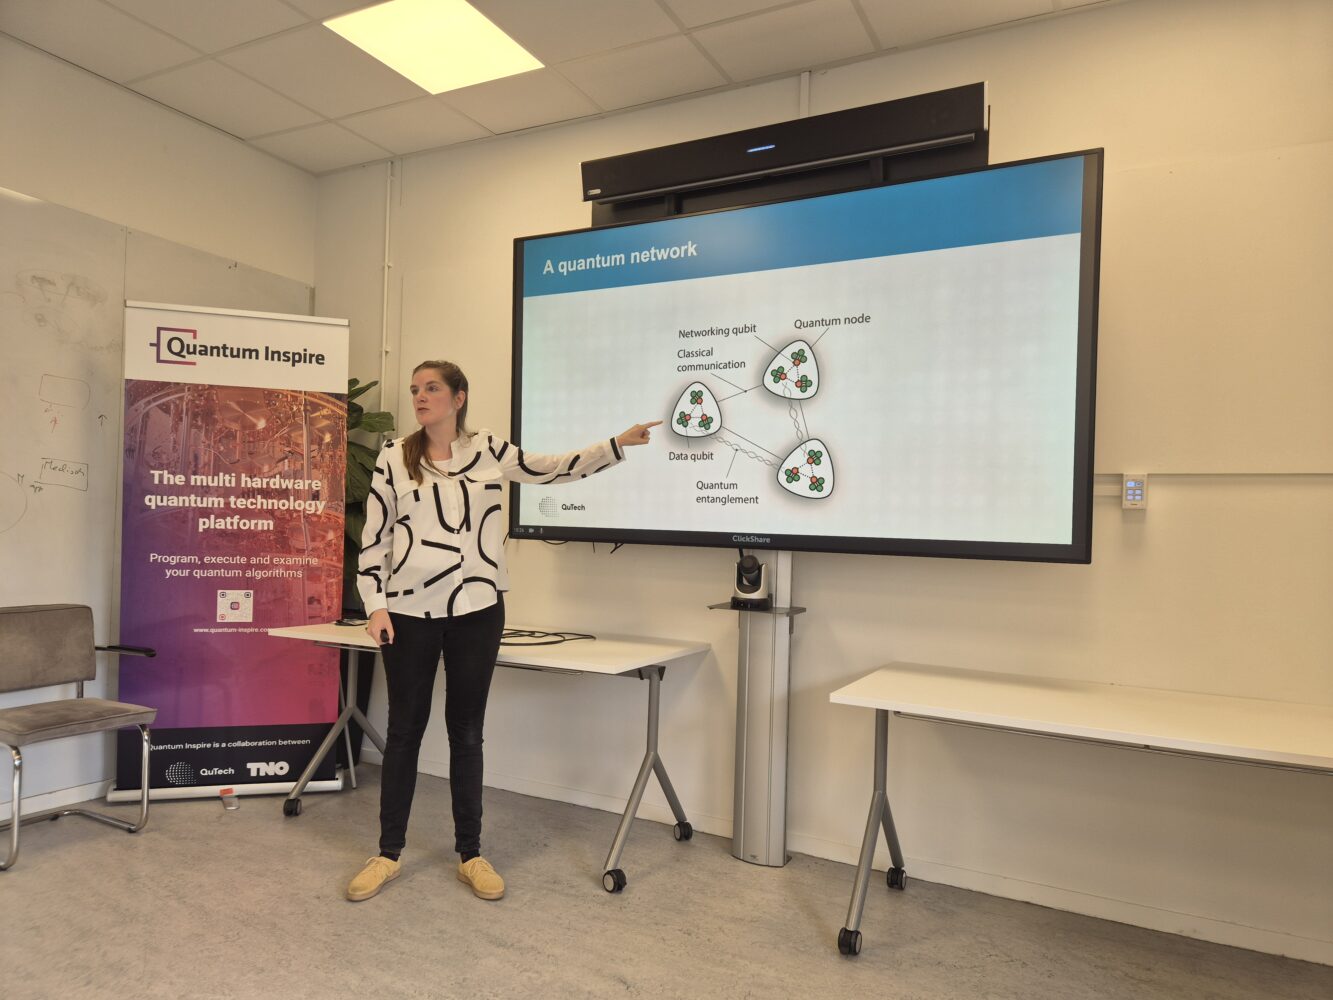
Sophie Hermans, groepsleider bij QuTech, het quantuminstituut van de TU Delft en TNO, legt uit waarom zo’n repeater met de huidige QKD niet te bouwen is. “De QKD die je nu kunt kopen, gebruikt fotonen als qubits,” zegt ze. “Maar zodra je meet, absorbeert je detector het foton. Dan is je qubit gewoon weg.” De volgende stap is volgens Hermans een netwerk met qubits van materie. Licht gebruik je dan alleen nog om twee knooppunten met elkaar te verstrengelen. “De twee verstrengelde partijen zijn dan vaste qubits, bijvoorbeeld een enkel elektron,” zegt ze. “Je kunt dan melden dat de verstrengeling er is, en haar daarna ook gebruiken.” In haar eigen lab gebruikt ze daarvoor zeldzame-aardionen in kristallen. Dat vasthouden maakt het verschil voor de repeater. “Knooppunten met zulke qubits hebben geheugen,” zegt Hermans, “en kunnen daardoor ook als quantumrepeater dienen.” Zulke netwerken zijn wel lastiger te maken, zegt ze, maar spin-offs werken er al aan.
Authenticatie vraagt extra laag
De tweede reden waarom QKD niet als op zichzelf staande oplossing wordt gebruikt, is authenticatie. QKD garandeert dat niemand de sleuteluitwisseling heeft afgeluisterd, maar niet dat de partij aan de andere kant is wie hij zegt te zijn. Daarvoor moet ook de gewone verbinding waarover de QKD-apparaten hun meetresultaten vergelijken, worden geauthenticeerd. Ook Hermans bevestigt dat QKD dat niet vanzelf doet: daarvoor moet je “nog wat lagen bovenop” bouwen. Hoe die lagen eruitzien, daarop geven de bouwers verschillende antwoorden.
Hulzebos van het Rotterdamse fieldlab zoekt het antwoord in het fysieke netwerk. PQC noemt hij één manier om ernaar te kijken. “Als we netwerken bouwen met dark fiber en afgesloten kooien in het datacenter, dan is de echtheid van de communicatie min of meer gegeven,” zegt hij. “Het is een netwerk van twee punten. Er is weinig verwarring over welke systemen met elkaar praten.” Op de slides van het fieldlab staat wel de PQC-route: daar authenticeert PQC de QKD-apparaten.
Riccardi van satellietbedrijf SES noemt authenticatie “een fundamenteel probleem” van QKD. “QKD is zo veilig als de authenticatie,” zegt hij. “Als die faalt, kun je niets wat daarna komt nog vertrouwen.” EAGLE-1 gebruikt daarom een deel van de via QKD gemaakte sleutels om de partijen te authenticeren. Zodra het systeem groeit en het aantal verbindingen toeneemt, zijn volgens Riccardi slimmere oplossingen nodig. Het kabinet kijkt daar anders naar dan SES. Volgens de strategie kan QKD voor authenticatie niet zonder PQC, en die “noodzaak om PQC te gebruiken voor authenticatie” noemt het kabinet een beperking van de techniek.
Praktijk houdt QKD niche
De derde reden is de praktische inzet. Voor afstanden van meer dan een paar honderd kilometer is een satelliet nodig, en die heeft eigen beperkingen. EAGLE-1 komt in een lage baan op ongeveer vijfhonderd kilometer hoogte, vertelt Riccardi. Daarmee komt de satelliet met ongeveer 27.000 kilometer per uur over. Een grondstation heeft dan slechts een paar minuten de tijd om een optische verbinding op te zetten, en als er bewolking hangt, is die verbinding niet eens mogelijk. “Fotonen gaan niet door een wolk heen,” zegt Riccardi. “Daar is niets aan te doen.” Omdat QKD geen realtime dienst is, slaat SES sleutels op wanneer het zicht goed is, zodat klanten ze later kunnen gebruiken.
Hoeveel sleutels SES zo moet opsparen, hangt af van wie de dienst gebruikt. Een dienst voor het grote publiek ziet het bedrijf voorlopig niet. “Het is bedoeld voor kritieke infrastructuur, zoals datacenters, energiebedrijven en banken,” zegt Riccardi. “Niet voor iemand die zijn WhatsApp-gesprekken via QKD wil versleutelen.” Kees Buijsrogge, directeur Semiconductor, Space and Quantum Technologies bij TNO, noemt QKD zelf “echt een nichemarkt”.
De bezwaren
Daarmee komt het verhaal terug bij de Rijksbrede Quantumstrategie. Het kabinet onderbouwt waarom het QKD niet inzet met deels dezelfde knelpunten die de bouwers hierboven noemen. QKD “voldoet nog niet aan de gestelde veiligheidseisen”, schrijft het kabinet, en de bezwaren zullen “op korte en middellange termijn” niet worden opgelost. Proeven waaraan het Rijk meedoet, vinden daarom als uitgangspunt plaats in gescheiden omgevingen, zonder productiesystemen en echte data.
Die lijn sluit aan bij een position paper die de AIVD in januari 2024 publiceerde met Duitse, Franse en Zweedse partners. Volgens de opstellers is QKD hooguit geschikt voor nichetoepassingen en verdient PQC voorrang. De NSA raadt QKD af voor nationale veiligheidssystemen, om grotendeels dezelfde redenen die de bouwers zelf noemen: de tussenstations, de ontbrekende authenticatie en de speciale apparatuur. Volgens de NSA kan die apparatuur bovendien zelf kwetsbaarheden introduceren.
Hulzebos las in het position paper vooral dat QKD te duur was en te weinig afstand haalde. “Dat raakt het hart van ons werk,” zegt hij. “Hoe maken we het betaalbaar, en hoe verlengen we de afstanden? Daar hebben we ons juist vanaf het begin op gericht.” Achter het Amerikaanse standpunt ziet hij een andere reden dan de NSA zelf geeft: volgens hem is de techniek zo veilig dat inlichtingendiensten dan ook niet meer kunnen meeluisteren. Diezelfde eigenschap noemt het kabinet ook in de strategie, maar dan als risico. Verbindingen die “zeer moeilijk af te luisteren” zijn, kunnen volgens het kabinet ook door tegenstanders worden gebruikt “om zich aan detectie en interceptie te onttrekken”.
Riccardi vindt de kritiek van overheden niet onterecht. Hij noemt het “een heel gangbare positie”, en ook volgens hem zit het belangrijkste bezwaar in de uitvoering. “Op papier werkt QKD perfect,” zegt hij. “Maar de duivel zit in de implementatie, als je met echte apparaten werkt die niet volmaakt zijn.” QKD is daarmee volgens Riccardi vooral een technische klus geworden: een systeem bouwen dat niet alleen in theorie veilig is, maar ook in de praktijk. Dat SES die klus toch oppakt, heeft te maken met een beperking van PQC zelf. Van geen enkel PQC-algoritme is te bewijzen dat een quantumcomputer het niet kan kraken, zegt Riccardi. PQC leunt op de aanname dat bepaalde rekenproblemen moeilijk blijven, maar niemand weet of een nieuwe techniek die over vijftien jaar alsnog kan oplossen. “Volgens ons kan alleen QKD veiligheid bieden die niet afhangt van rekenkracht,” zegt hij, “dus moeten we het werkend krijgen.”
Kijken, niet kopen
Dezelfde strategie die QKD buiten de deur houdt, noemt het Nederlandse grondstation voor EAGLE-1 “een belangrijke opstap naar grootschalige implementatie”. Het kabinet zet QKD dus niet in, maar laat de techniek ook niet links liggen. Rijksdiensten deden binnen het Europese programma EuroQCI al ervaring op met MDI-QKD, dezelfde variant als in het Rotterdamse fieldlab. In het Europese QKD-project SEEWQCI zitten Buitenlandse Zaken en de AIVD in het Nederlandse consortium. Het ministerie wil daarin ervaring opdoen met QKD via de ruimte over lange afstanden. De AIVD steunde het projectvoorstel met een steunbrief. “Het is voor onze organisatie relevant om inzicht te krijgen in de werking en eigenschappen van QKD-technologie,” liet de dienst bij de start van het project weten.
Verkennen is alleen nog niet hetzelfde als kopen. Volgens de strategie onderzoekt het kabinet wel of het als eerste afnemer van quantumtechnologie wil optreden, maar het voorbeeld dat het daarbij noemt, is een quantumcomputer voor onderzoek en geen QKD-verbinding. De bouwers moeten hun eerste klanten dus elders vinden.
In Rotterdam is dat nu de opgave. Daar betalen de partners het fieldlab grotendeels zelf, mogelijk aangevuld met geld uit regionale ontwikkelfondsen. De systemen staan sinds eind oktober klaar, maar organisaties die er echt testen, zijn er nog niet. Het loodswezen en scheepsbouwer Royal IHC hebben interesse getoond, en met hen begint binnenkort de eerste intake. Dallau ziet in het uitblijven van vaste afnemers een risico dat verder reikt dan het fieldlab. Nederland heeft volgens hem de universiteiten en de kennis om goede quantumproducten te maken. “Maar als de Nederlandse overheid of grote bedrijven hier geen eerste klant worden,” zegt hij, “gaan de makers daarvan waarschijnlijk naar een ander continent.”